 正版
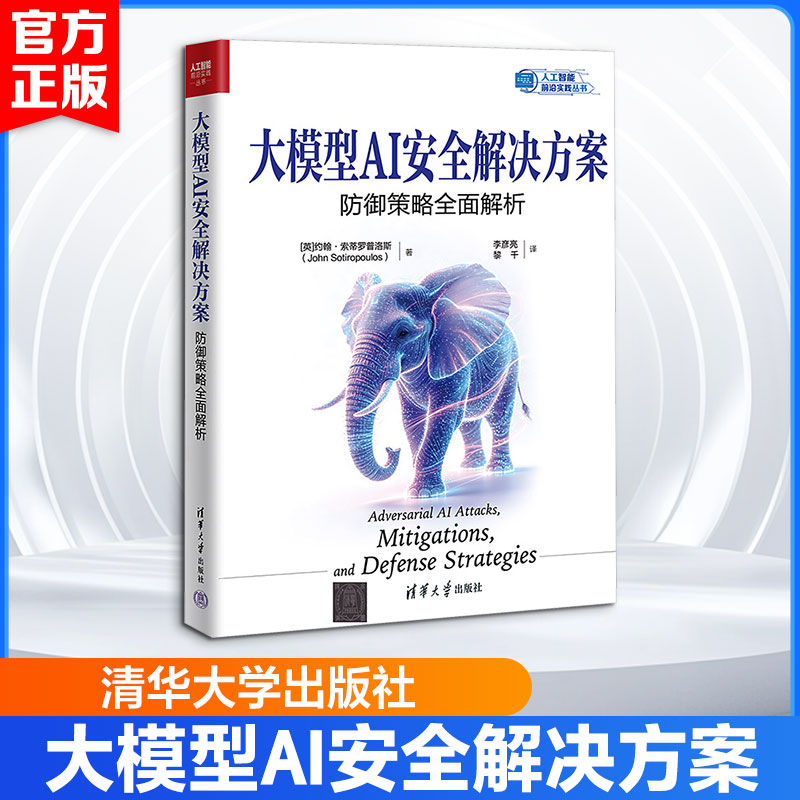
大模型AI安全解决方案:防御策略全面解析
- 书名
- 大模型AI安全解决方案:防御策略全面解析
- 作者
- (英)约翰·索蒂罗普洛斯 著 李彦亮,黎千 译
- 出版社
- 清华大学出版社
- 出版时间
- 2026-06-01
- ISBN
- 9787302719526
- 货号
- 1204457725
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- 大模型AI安全解决方案:防御策略全面解析
- 作者
- (英)约翰·索蒂罗普洛斯 著 李彦亮,黎千 译
- 出版社
- 清华大学出版社
- 出版时间
- 2026-06-01
- ISBN
- 9787302719526
- 货号
- 1204457725
- 品相
- 全新
- 分类
- 当代·工业
作者简介▼
“约翰·索蒂罗普洛斯(John Sotiropoulos)长期从事安全架构与AI安全相关工作,兼具安全视角与工程实践经验。作者对AI系统安全问题的关注,不停留在理论分析层面,而是面向真实应用场景,强调可执行的安全方法与治理思路。
李彦亮,毕业于北京航空航天大学计算机系,拥有20年IT互联网工作经验,先后就职于中国住房公积金管理中心、中国工商银行、Oracle甲骨文公司等。历任程序员、TeamLeader、项目经理、技术总监。对DevOps、网络安全、渗透测试、云计算、云原生、网络协议、系统运维有丰富的项目实战经验。
黎干,美团机器学习平台高级工程师,专注推动业务的机器学习创新。主导搭建多场景大规模机器学习平台,优化架构支撑外卖、酒店等业务高并发运转,护航用户使用体验;搭建机器学习特征仓库,赋能用户画像与个性化推荐。同时参与美团大模型研发落地,完善全流程应用体系,推动智能客服场景智能化升级。”
目录▼
第一篇对抗AI概览
第1章AI入门2
1.1理解AI和ML2
1.2ML类型与生命周期3
1.3ML中的关键算法5
1.4神经网络和深度学习6
1.5ML开发工具7
1.6总结8
1.7扩展阅读8
第2章搭建攻防环境9
2.1技术要求9
2.2配置开发环境10
2.3动手实践基础ML基线方法12
2.4使用CNN开发目标AI服务15
2.5规模化ML开发19
2.6总结21
第3章安全与对抗AI22
3.1技术要求22
3.2安全基础知识23
3.3加固对抗性测试环境24
3.4保护代码和产物33
3.5使用对抗AI绕过安全防护38
3.6总结40
第二篇模型攻击
第4章投毒攻击42
4.1投毒攻击的基本原理42
4.2简单投毒攻击的实施方法45
4.3后门投毒攻击机制48
4.4隐藏触发器后门攻击54
4.5干净标签攻击55
4.6高级投毒攻击56
4.7防御与应对措施57
4.8总结61
第5章模型木马篡改与模型重编程62
5.1基于pickle序列化的后门注入62
5.2通过KerasLambda层注入木马65
5.3使用自定义层的木马70
5.4神经负载注入73
5.5边缘AI攻击76
5.6模型劫持80
5.7总结82
第6章供应链攻击与对抗AI83
6.1传统供应链风险与AI83
6.2AI供应链风险93
6.3数据投毒103
6.4AI/ML软件物料清单106
6.5总结106
第三篇针对已部署AI的攻击
第7章针对已部署AI的规避攻击108
7.1规避攻击基础原理108
7.2扰动与图像规避攻击技术111
7.3使用TextAttack和BERT进行NLP规避攻击121
7.4通用对抗扰动123
7.5具有可迁移性的黑盒攻击125
7.6防御规避攻击126
7.7总结132
第8章隐私攻击之模型窃取133
8.1理解隐私攻击133
8.2通过模型提取攻击窃取模型133
8.3防御和应对措施145
8.4总结150
第9章隐私攻击之数据窃取151
9.1理解模型反演攻击151
9.2模型反演攻击类型152
9.3模型反演攻击示例158
9.4理解推理攻击159
9.5属性推理攻击160
9.6属性推理攻击示例162
9.7成员推理攻击163
9.8总结169
第10章隐私保护AI170
10.1隐私保护ML与AI170
10.2简单数据匿名化171
10.3高级匿名化174
10.4差分隐私182
10.5联邦学习184
10.6拆分学习185
10.7隐私保护ML的高级加密方案185
10.8高级ML加密技术实践187
10.9应用隐私保护ML技术189
10.10总结190
第四篇生成式AI与对抗攻击
第11章生成式AI前沿192
11.1生成式AI简要介绍192
11.2使用GAN195
11.3使用预训练的GAN204
11.4总结207
第12章GAN深度伪造与对抗攻击208
12.1GAN在深度伪造与检测中的应用208
12.2GAN在网络攻击与渗透测试中的应用222
12.3防御和应对措施232
12.4总结237
第13章对抗AI大语言模型基础238
13.1LLM简介238
13.2使用LLM开发AI应用240
13.3使用Python体验LLM241
13.4基于LangChain的智能对话244
13.5引入自有数据245
13.6LLM引发的对抗AI变革247
13.7总结248
第14章提示词对抗攻击249
14.1对抗输入和提示词注入249
14.2直接提示词注入250
14.3基于梯度的自动化提示词注入260
14.4自有数据的风险261
14.5间接提示词注入262
14.6使用提示词注入实现数据渗出263
14.7通过提示词注入实现权限提升265
14.8通过提示词注入实现RCE265
14.9防御和应对措施266
14.10总结273
第15章LLM投毒攻击274
15.1RAG中的嵌入向量投毒274
15.2针对LLM微调的投毒攻击289
15.3总结302
第16章高级生成式AI攻击场景303
16.1LLM中的供应链攻击303
16.2隐私攻击与LLM312
16.3LLM模型反演与训练数据提取攻击313
16.4LLM推理攻击314
16.5基于次级模型的LLM模型复制技术316
16.6隐私攻击的防御与应对措施317
16.7总结318
第五篇安全设计AI与MLSecOps
第17章安全设计与可信AI320
17.1安全设计AI320
17.2构建威胁分类体系323
17.3AI威胁分类325
17.4AI威胁分类映射326
17.5AI威胁建模331
17.6威胁建模实践331
17.7增强版FoodieAI威胁建模332
17.8风险评估与优先级排序337
17.9安全设计与实施341
17.10测试与验证347
17.11前移策略:尽早落实安全措施348
17.12实时运营348
17.13超越安全:可信AI350
17.14总结351
第18章基于MLSecOps的AI安全实践352
18.1MLSecOps的必要性352
18.2MLSecOps2.0框架354
18.3构建基础MLSecOps平台359
18.4MLSecOps实战364
18.5集成MLSecOps与LLMOps374
18.6基于软件物料清单的高级MLSecOps376
18.7总结379
第19章不断成熟的AI安全380
19.1企业级AI安全挑战380
19.2企业级AI安全基础382
19.3基于企业安全的AI防护383
19.4运营级AI安全384
19.5循序渐进的企业级安全385
19.6总结386
文摘▼
在人工智能蓬勃发展的当下,大模型的安全问题日益凸显。《大模型AI安全解决方案:防御策略全面解析》便是一本应对这一挑战的专业书籍。本书开篇介绍AI基础知识与攻防环境搭建,为后续深入探讨筑牢根基;随后深入剖析模型攻击,涵盖投毒攻击、木马篡改攻击、供应链攻击等多种类型,详细阐述其原理、实施方式及应对策略。针对已部署AI系统的攻击如规避攻击、隐私窃取攻击等手段,书中也有全面解析,并给出防御方法。本书在生成式AI与对抗攻击部分,探讨GAN、大语言模型等面临的攻击与防御。最后,本书从安全设计与MLSecOps角度,介绍如何构建安全可靠的AI系统。
无论你是AI开发者、安全从业者还是相关领域研究者,都能从本书中汲取专业知识,提升应对大模型安全问题的能力。