 正版
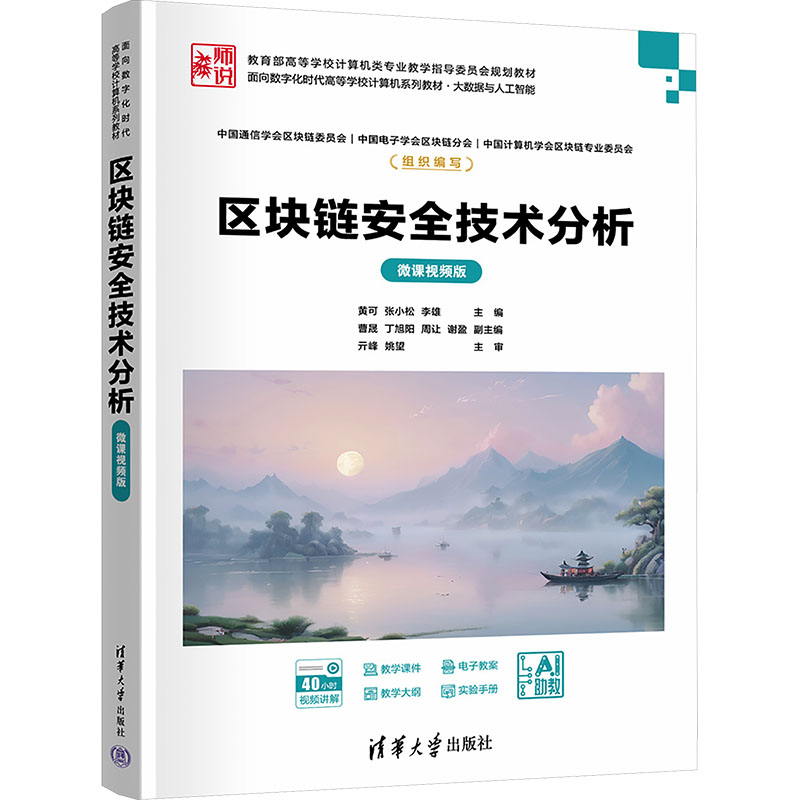
区块链安全技术分析
- 书名
- 区块链安全技术分析
- 作者
- 黄可,张小松,李雄 主编
- 出版社
- 清华大学出版社
- 出版时间
- 2026-08-01
- ISBN
- 9787302726098
- 货号
- 1204563084
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- 区块链安全技术分析
- 作者
- 黄可,张小松,李雄 主编
- 出版社
- 清华大学出版社
- 出版时间
- 2026-08-01
- ISBN
- 9787302726098
- 货号
- 1204563084
- 品相
- 全新
- 分类
- 当代·工业
作者简介▼
黄可 男,党员,博士, 电子科技大学,计算机科学与工程学院(网络空间安全学院),副教授,研究生导师。黄可博士目前主要从事公钥密码学、区块链安全、密评、人工智能安全等有关研究与教学工作。 学术方面,黄可博士在中科院一区以及CCFA类期刊上发表了10余篇高水平学术论文,获得10余项国家发明专利授权。出版一本英文专著《区块链密码算法的设计与分析》(CRC出版),参编中文专著《区块链安全技术与应用》。曾经担任TDSC,TSC,Information Sciences等国际SCI期刊的审稿人。在2017-2019年期间受国家留学基金委资助,前往澳大利亚伍伦贡大学(University of Wollongong)进行交流。曾经担任Inscrypt PC Member。中国计算机学会(CCF)会员、中国密码学会会与。项目方面,主持自然科学基金项目1项;主持两项横向课题,主持项目累计科研经费220万。参与包括国家重点研发计划在内的重大项目若干。 教学方面,参与四川省教育厅教改项目一项《基于产学研合作的“工”型网络安全人才培养模式的探索与实践》,排名第2。指导研究生共计10名。负责讲授本科课程《计算机系统与网络安全技术》《区块链与数字资产》《数据恢复与取证综合设计实验》;讲授研究生课程《现代密码理论》。
目录▼
第1部分区块链技术基础
第1章区块链简介
1.1区块链发展简史
1.1.1区块链起源
1.1.2比特币技术研究
1.1.3区块链的发展阶段
1.1.4区块链发展历程中的重要事件
1.1.5区块链应用
1.2区块链系统特性
1.2.1去中心化
1.2.2难以篡改
1.2.3身份匿名
1.2.4账本公开
1.3区块链应用
1.3.1区块链价值
1.3.2区块链应用分类
1.3.3区块链应用现状和趋势
1.4区块链面临的挑战
1.4.1区块链在安全方面的问题
1.4.2区块链在效率方面的问题
1.4.3其他技术层面的挑战
小结
习题
第2章区块链协议
2.1区块链基础知识
2.1.1区块链的系统特点
2.1.2比特币
2.1.3背景和问题
2.1.4区块链钱包安全研究
2.1.5区块链数据隐私研究
2.1.6区块链应用研究
2.1.7区块链的定义
2.2密码算法的证明技术
2.2.1背景与问题
2.2.2密码算法基础
2.2.3密码算法的分析原则
2.2.4计算复杂性理论
2.2.5可证明安全理论
2.2.6安全规约方法
2.3密码协议的证明技术
2.3.1背景与问题
2.3.2安全建模
2.3.3敌手能力的定义
2.3.4执行环境的定义
2.3.5安全多方计算的目标
2.3.6半诚实敌手模型下的执行
2.3.7半诚实敌手模型下的模拟
2.3.8恶意敌手模型
2.3.9基于组合安全性的证明技术
2.4基于理性敌手的分析技术
2.4.1背景与问题
2.4.2非合作博弈
2.4.3扩展式博弈
2.4.4斯塔克伯格博弈
2.4.5随机博弈
小结
习题
第3章区块链共识
3.1拜占庭将军问题
3.1.1问题背景
3.1.2问题定义
3.1.3同步网络
3.1.4拜占庭广播
3.2DolevStrong共识
3.2.1一个简单但有缺陷的共识
3.2.2针对简单共识的攻击
3.2.3DolevStrong共识
3.2.4DolevStrong共识的分析
3.3分布式系统理论
3.3.1FLP不可能性理论
3.3.2CAP理论
3.3.3蒙特卡洛共识
3.3.4中等难度谜题
3.3.5状态机复制
3.4比特币共识
3.4.1背景与问题
3.4.2计算模型
3.4.3蒙特卡洛共识问题陈述
3.4.42f+1容忍度的比特币协议
3.4.52f+1容忍度下限
3.4.6运行时间与消息复杂度
小结
习题
第2部分基于密码的区块链安全技术
第4章面向区块链的公钥密码分析
4.1密码学与基础知识
4.1.1相关背景
4.1.2区块链采用的密码技术
4.1.3对称密码体制
4.1.4非对称密码体制
4.1.5安全模型和威胁模型
4.1.6区块链相关通信协议
4.2密码安全协议
4.2.1安全协议概述
4.2.2经典安全协议
4.3密码安全协议及算法的设计与分析
4.3.1背景与问题
4.3.2如何构建安全的区块链系统
4.3.3一个协议实例
4.3.4安全信道作为目标的实例
4.3.5达成共识作为目标的实例
4.3.6可靠交易账本作为目标的实例
4.3.7密码算法的设计思路与步骤
4.3.8面临的挑战
4.4数字签名
4.4.1数字签名简介
4.4.2数字签名安全定义
4.4.3经典签名分析
4.4.4更多案例分析和证明技巧
4.4.5椭圆曲线数字签名算法
4.5非对称加密与案例
4.5.1非对称加密简介
4.5.2公钥加密安全定义
4.5.3实际案例
4.5.4如何构造满足理想安全性的公钥加密
4.5.5经典公钥加密分析
4.6零知识证明
4.6.1非交互式证明系统NIZKPoK
4.6.2零知识证明简介
4.6.3零知识证明和论据
4.6.4非交互式零知识证明
4.6.5简短非交互式零知识论据
4.6.6经典零知识证明分析
4.6.7如何构造zkSNARK
4.6.8拓展与讨论
小结
习题
第5章零币的安全分析
5.1匿名性基础
5.1.1匿名有关概念
5.1.2比特币去匿名化
5.1.3混币
5.1.4分布式混币
5.1.5匿名性对比
5.2零币的背景和问题
5.2.1基础币
5.2.2零币基本思路
5.3基础密码工具
5.3.1非交互式零知识证明
5.3.2知识证明
5.3.3承诺
5.3.4累加器
5.4零币的安全模型与黑盒构造
5.4.1零币的黑盒构造
5.4.2零币的正确性要求
5.4.3零币的匿名性要求
5.4.4零币的平衡性要求
5.5零币的安全证明
小结
习题
第6章骨干协议的安全分析
6.1比特币与双花攻击分析
6.1.1背景与问题
6.1.2分叉选择
6.1.3双花攻击简介
6.1.4区块链追赶实验
6.2基础知识和安全模型
6.2.1基本安全性质
6.2.2共识的定义与性质
6.2.3q有界同步模型
6.2.4模型的参与者
6.2.5执行与视图
6.2.6轮结构
6.2.7协议一般性质
6.3骨干协议的构造
6.3.1基本数据结构
6.3.2基本函数的要求
6.3.3基本函数的定义
6.3.4基本算法
6.3.5骨干协议的安全性质
6.3.6诚实参与者是否会就区块链达成一致
6.3.7诚实区块是否会被其他参与者采纳
6.3.8链是否会增长
6.3.9持久性: 交易稳定性
6.3.10活跃性: 交易按时确认性
6.4骨干协议的安全证明
6.4.1证明策略
6.4.2证明要点
6.4.3证明涉及的符号与公式
6.4.4期望值的分析
6.4.5典型执行的概念
6.4.6CP的证明
6.4.7CQ的证明
6.4.8CG的证明
6.4.9持久性和活跃性
6.5骨干协议的应用
6.5.1知识回顾
6.5.2基于PoW的拜占庭共识协议
6.5.3基于1/3有界敌手的拜占庭共识协议
6.5.4公开交易账本
6.5.5其他问题
小结
习题
第7章骨干协议的拓展分析
7.1问题与背景
7.1.1中本聪协议的根本问题
7.1.2一致性及其必要性
7.1.3网络延迟及其影响
7.1.4有界一致性
7.2区块链抽象与建模
7.2.1敌手
7.2.2基于随机预言机的区块链协议
7.2.3区块链初步模型
7.2.4区块链的安全属性
7.2.5得证的定理
7.2.6中本聪协议是无权限的吗
7.2.7分析与证明的难点
7.2.8混合模型
7.2.9证明链增长下界
7.2.10证明无“长”扣块
7.2.11证明一致性
7.3区块链协议与执行
7.3.1区块链协议
7.3.2区块链执行
7.3.3可容许环境
7.3.4传播模式
7.3.5中本聪协议
7.4正式定义
7.4.1符号与可忽略函数
7.4.2正式定义链增长
7.4.3链质量
7.4.4一致性
7.4.5链增长上限
7.4.6正式的得证定理
7.5混合模型
7.5.1预言机Ftree
7.5.2混合模型下的中本聪协议
7.5.3将混合模型下的协议安全性规约到中本聪协议
7.6主要证明思路
7.6.1链增长的证明思路
7.6.2链质量的证明
7.6.3链一致性证明
7.6.4公开账本的应用
小结
习题
第3部分基于理性敌手的激励分析技术
第8章自私挖矿攻击的分析
8.1比特币自私挖矿攻击
8.1.1背景与问题
8.1.2自私挖矿策略
8.1.3自私挖矿的状态分析
8.1.4自私挖矿的条件分析
8.1.5自私挖矿的收益分析
8.1.6自私挖矿的实验分析
8.1.7自私挖矿的问题总结
8.2以太坊的自私挖矿攻击
8.2.1背景与问题
8.2.2以太坊模型
8.2.3以太坊自私挖矿策略
8.2.4自私挖矿问题建模
8.2.5自私挖矿状态转换分析
8.2.6激励讨论
8.2.7全面的收益分析
小结
习题
第9章扣块攻击的分析
9.1背景与问题
9.1.1矿池规模
9.1.2扣块攻击与检测
9.2扣块攻击建模
9.2.1系统建模
9.2.2单矿工建模
9.2.3矿池建模
9.2.4扣块矿工建模
9.3矿池博弈形式化分析
9.3.1矿池扣块攻击
9.3.2扣块循环
9.3.3收益收敛
9.3.4矿池博弈建模
9.3.5形式化分析
9.4单方扣块博弈
9.4.1博弈分析
9.4.2推广到一般情形
9.5两方扣块和多方扣块博弈
9.5.1两方扣块博弈分析
9.5.2多方扣块博弈
9.5.3扣块攻击的总结
小结
习题
第10章BitcoinNG安全技术的分析
10.1背景与问题
10.1.1BitcoinNG背景
10.1.2高级挖矿攻击
10.1.3BitcoinNG系统
10.1.4中本聪共识
10.1.5比特币工作量证明和挖矿
10.1.6诚实的挖矿策略
10.1.7分叉问题
10.2BitcoinNG构造
10.2.1关键模块和领导者选举
10.2.2微区块
10.2.3确认时间
10.2.4激励措施
10.2.5避免微区块分叉
10.3BitcoinNG激励分析
10.3.1最重链扩展
10.3.2最长链扩展
10.3.3交易打包
10.3.4最长链扩展
10.3.5其他问题分析
10.4单方博弈分析
10.4.1分析思路
10.4.2条件与问题梳理
10.4.3博弈分析
10.4.4两方博弈和N方博弈分析思路
小结
习题
第4部分安全技术的仿真与实验
第11章相关工具与平台
11.1OpenSSL与其他相关密码库
11.1.1OpenSSL概念
11.1.2OpenSSL在Linux平台上的快速安装
11.1.3OpenSSL密码算法库
11.1.4SSL/TLS协议库
11.1.5NTL
11.1.6GmSSL
11.2以太坊
11.2.1以太坊区块链部署
11.2.2合约与以太坊虚拟机
11.2.3编写并部署智能合约
11.2.4数字资产发行和流通
11.2.5以太坊数据查询和分析
11.2.6以太坊隐私保护与数据安全技术
11.2.7以太坊优化
11.3超级账本
11.3.1Fabric 1.4.6环境搭建
11.3.2官方End2End运行
11.3.3自主HelloWorld编写
11.3.4测试环境部署
11.3.5Fabric Kafka生产
11.3.6生产环境使用智能合约
11.3.7使用SDK对Fabric进行封装调用
11.4开发案例分析
小结
习题
参考文献
文摘▼
本书深入剖析区块链的设计与分析,从高等数学、线性代数、博弈论、多方安全计算、安全规约等多角度分析区块链协议的安全性,为读者提供一系列的区块链安全协议的设计方法与经验。本书主要内容包括区块链相关基础理论、区块链形式化分析与案例解读、区块链经典攻击分析、区块链骨干协议在同步和异步网络环境下的设计与分析等。
本书既满足网络安全专业的教学深度与广度的需要,也尽量避免与密码学相关课程的内容重叠(不涉及任何具体的密码构造),还充分考虑非网络安全专业的教学需求(前置课程仅为高等数学)。本书的实验仿真部分作为补充为学生提供验证区块链的实验指导,并配备完善的教学资源和开放式作业设计,其中作业选题来自区块链产业界及学术界的热点问题。
本书可作为高等院校计算机类、网络空间安全等相关专业的教材,也可作为感兴趣读者的自学读物,还可作为相关行业技术人员的参考用书。