 正版
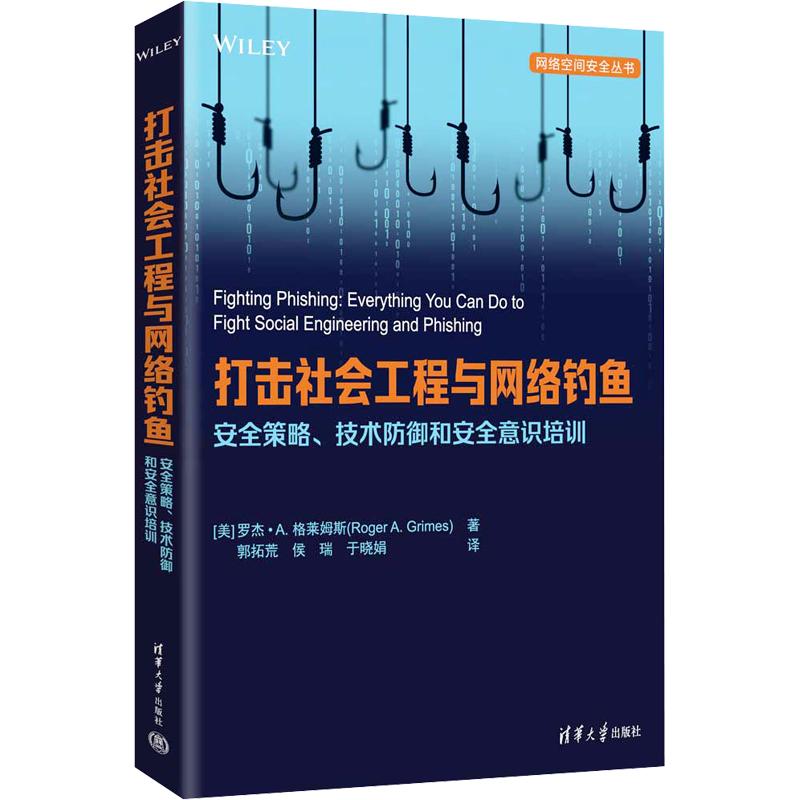
打击社会工程与网络钓鱼:安全策略、技术防御和安全意识培训
- 书名
- 打击社会工程与网络钓鱼:安全策略、技术防御和安全意识培训
- 作者
- (美)罗杰·A.格莱姆斯(Roger A.Grimes) 著 郭拓荒,侯瑞,于晓娟 译
- 出版社
- 清华大学出版社
- 出版时间
- 2026-09-01
- ISBN
- 9787302727521
- 货号
- 1204587860
- 品相
- 全新
- 分类
- 当代·工业
- 书名
- 打击社会工程与网络钓鱼:安全策略、技术防御和安全意识培训
- 作者
- (美)罗杰·A.格莱姆斯(Roger A.Grimes) 著 郭拓荒,侯瑞,于晓娟 译
- 出版社
- 清华大学出版社
- 出版时间
- 2026-09-01
- ISBN
- 9787302727521
- 货号
- 1204587860
- 品相
- 全新
- 分类
- 当代·工业
作者简介▼
罗杰 • A.格莱姆斯(Roger A. Grimes),拥有 35 年计算机安全从业经验,著有13部网络安全专业著作。现任知名安全意识培训企业 KnowBe4 的数据驱动防御首席宣讲师,同时担任高级计算机安全顾问、网络安全架构师,长期专注于网络钓鱼防御、安全意识培训、数据驱动防御体系的技术研究与落地推广。
目录▼
第Ⅰ部分 社会工程安全简介
第1章 社会工程和网络钓鱼简介 3
1.1 什么是社会工程和网络钓鱼 3
1.2 社会工程和网络钓鱼有多普遍 6
1.3 解决方案 12
1.4 本章小结 13
第2章 网络钓鱼术语和示例 15
2.1 社会工程 15
2.2 网络钓鱼 15
2.3 知名品牌 16
2.4 热门网络钓鱼主题 17
2.5 施压语句 18
2.6 恶意下载 19
2.7 恶意软件 20
2.8 机器人 21
2.9 下载器 21
2.10 账户接管 21
2.11 垃圾邮件 22
2.12 鱼叉式网络钓鱼 22
2.13 鲸钓 23
2.14 页面劫持 23
2.15 搜索引擎优化钓鱼 24
2.16 日历网络钓鱼 24
2.17 社交媒体钓鱼 26
2.18 爱情骗局 26
2.19 语音钓鱼 28
2.20 借口 29
2.21 开源情报 30
2.22 回拨网络钓鱼 30
2.23 短信钓鱼 31
2.24 商业电子邮件诈骗泄露 33
2.25 性勒索 33
2.26 浏览器攻击 34
2.27 诱饵 35
2.28 二维码网络钓鱼 36
2.29 网络钓鱼工具和工具包 36
2.30 本章小结 37
2.31 参考资源 37
第3章 3×3网络安全控制支柱 39
3.1 网络安全挑战 39
3.2 遵守 40
3.3 风险管理 41
3.4 纵深防御 43
3.5 3×3网络安全控制支柱 44
3.6 本章小结 45
第Ⅱ部分 策略
第4章 可接受使用策略和通用网络安全策略 49
4.1 可接受使用策略(AUP) 49
4.2 通用网络安全策略 51
4.2.1 物理防护 52
4.2.2 采购 53
4.2.3 加密 53
4.2.4 账户管理 53
4.2.5 身份验证 54
4.2.6 访问控制 54
4.2.7 备份和恢复 55
4.2.8 补丁管理 55
4.2.9 漏洞扫描 55
4.2.10 内部控制/审计 55
4.2.11 事件日志管理 55
4.2.12 端点保护 56
4.2.13 防火墙/网络隔离 56
4.2.14 安全编码(SDL内容和签名脚本) 56
4.2.15 其他 57
4.3 本章小结 57
第5章 反网络钓鱼策略 59
5.1 应对网络钓鱼策略的重要性 59
5.2 包括哪些方面 60
5.2.1 引言 60
5.2.2 定义 60
5.2.3 培训 61
5.2.4 识别社会工程的常见迹象 62
5.2.5 举报 67
5.2.6 被成功网络钓鱼后,该怎么办 68
5.2.7 事件响应 70
5.2.8 反商业电子邮件攻击策略 70
5.2.9 员工监控 71
5.3 本章小结 71
第6章 制定企业安全意识培训策略 73
6.1 开始制定安全意识宣贯培训策略 73
6.2 安全意识宣贯培训策略的必要组成部分 74
6.2.1 策略标题信息 74
6.2.2 目标 74
6.2.3 控制映射 75
6.2.4 获得高级管理层的批准和支持 76
6.2.5 确定安全意识宣贯培训项目的来源 76
6.2.6 范围 76
6.2.7 定义 77
6.2.8 主要使用内部或外部安全意识宣贯培训资源 77
6.2.9 培训细节 77
6.2.10 模拟网络钓鱼活动78
6.2.11 平台类型 79
6.2.12 内容类型 79
6.2.13 是否设立冠军计划80
6.2.14 预期参与者行为 80
6.2.15 奖励与后果 80
6.2.16 事件响应 82
6.2.17 使用哪些指标 82
6.2.18 安全意识宣贯培训策略组成部分总结83
6.3 公司安全意识培训策略示例 83
6.4 Acme安全意识培训策略:2.1版 83
6.4.1 范围 83
6.4.2 策略目标 84
6.4.3 控制映射 84
6.4.4 定义 84
6.4.5 安全意识培训计划摘要 86
6.4.6 模拟网络钓鱼活动 86
6.4.7 参与者要求 88
6.4.8 Acme冠军计划 88
6.4.9 奖励与后果 88
6.4.10 事件响应 89
6.4.11 报告指标 90
6.5 本章小结 90
第Ⅲ部分 技术防御
第7章 DMARC、SPF和DKIM 95
7.1 核心概念 95
7.2 美国和全球标准 97
7.3 电子邮件地址 98
7.3.1 友好的名字 98
7.3.2 5322.From名称 99
7.3.3 5321.MailFrom电子邮件地址 102
7.3.4 HELO电子邮件域103
7.4 发件人策略框架(SPF) 103
7.5 域名密钥识别邮件(DKIM) 107
7.6 基于域名的消息认证、报告和一致性(DMARC) 109
7.6.1 DMARC失败电子邮件的处理 109
7.6.2 DMARC报告 111
7.7 DMARC、SPF和DKIM的配置 112
7.8 整合 113
7.9 DMARC配置检查 114
7.10 如何验证DMARC检查 115
7.11 如何使用DMARC 116
7.12 DMARC不会做什么 117
7.13 本章小结 117
7.14 参考资源 118
第8章 网络和服务器防御 119
8.1 定义网络 119
8.2 网络隔离 120
8.3 网络级网络钓鱼攻击 120
8.4 网络和服务器级防御 121
8.4.1 防火墙 121
8.4.2 使用防网络钓鱼的MFA 122
8.4.3 HTTPS 125
8.4.4 内容过滤器 126
8.4.5 反网络钓鱼过滤器127
8.4.6 反恶意软件 127
8.4.7 电子邮件网关 128
8.4.8 电子邮件服务器/服务 128
8.4.9 电子邮件搜索与销毁 128
8.4.10 阻止潜在的恶意文件附件 129
8.4.11 爆炸沙盒 129
8.4.12 反域名伪造 131
8.4.13 黑名单 131
8.4.14 灰名单 132
8.4.15 信誉服务 132
8.4.16 DNS查询 133
8.4.17 网络流量 135
8.4.18 按国家封禁 135
8.4.19 照片工牌 136
8.5 本章小结 136
8.6 参考资源 136
第9章 端点防御 139
9.1 聚焦端点 139
9.2 反垃圾邮件和反网络钓鱼过滤器 140
9.3 反恶意软件 140
9.4 补丁管理 140
9.5 浏览器设置 140
9.5.1 浏览器中的浏览器140
9.5.2 全屏模式 142
9.6 浏览器通知 143
9.7 电子邮件客户端设置 144
9.8 防火墙 146
9.9 防网络钓鱼MFA 146
9.10 密码管理器 146
9.11 VPN 147
9.12 防止未经授权的外部域协作 147
9.13 DMARC 148
9.14 终端用户不应以管理员身份登录 148
9.15 变更和配置管理 149
9.16 移动设备管理 149
9.17 本章小结 149
9.18 参考资源 149
第10章 高级防御 151
10.1 基于人工智能的内容过滤器 151
10.2 单点登录 152
10.3 应用控制程序 152
10.4 红/绿防御 153
10.5 电子邮件服务器检查 155
10.6 主动寻找假冒域名 156
10.7 蜜罐和金丝雀 157
10.8 突出显示新的电子邮件地址 158
10.9 抵御USB攻击 158
10.10 基于电话的测试 159
10.11 物理渗透测试 159
10.12 本章小结 160
第Ⅳ部分 制订一个卓越的安全意识培训计划
第11章 安全意识培训概述 163
11.1 什么是安全意识培训 163
11.2 安全意识宣贯培训的目标 165
11.3 高级管理层赞助 167
11.4 绝对使用模拟网络钓鱼测试 167
11.5 不同类型的培训 168
11.5.1 视频 168
11.5.2 确保内容是最新的 170
11.5.3 海报和简报 170
11.5.4 游戏 171
11.5.5 测验 171
11.5.6 移动应用 172
11.5.7 失败后的即时教训 172
11.5.8 普及社会工程迹象 172
11.5.9 教授如何识别恶意URL 173
11.5.10 USB密钥攻击 173
11.5.11 基于语音的社会工程 174
11.5.12 基于短信的网络钓鱼 174
11.5.13 通信工具 174
11.5.14 面对面攻击 174
11.5.15 冠军计划 174
11.5.16 BEC诈骗 175
11.5.17 鱼叉式网络钓鱼 175
11.5.18 随着时间的推移,提高复杂性和成熟度 175
11.5.19 像营销一样进行训练 175
11.6 合规性 176
11.7 本地化 176
11.8 安全意识宣贯培训业务节奏 176
11.9 报告/结果 178
11.10 清单 178
11.11 本章小结 179
第12章 如何正确开展培训 181
12.1 设计有效的安全意识培训计划 181
12.1.1 设定计划目标 182
12.1.2 获得领导层支持182
12.1.3 组建指导委员会184
12.1.4 培训频率和时间分配 185
12.1.5 受众分析 186
12.1.6 无障碍 187
12.1.7 评估 188
12.2 构建/选择和审查培训内容 189
12.2.1 选择内容 189
12.2.2 创建还是购买 190
12.2.3 指导委员会审查190
12.2.4 互动性 191
12.2.5 学习目标 191
12.2.6 内容审查 192
12.2.7 沟通安全意识宣贯培训计划 193
12.2.8 部署技巧 193
12.2.9 持续评估与维护193
12.3 本章小结 194
12.4 参考资源 194
第13章 识别恶意URL 195
13.1 如何解读URL 195
13.1.1 协议别名 196
13.1.2 主机名 196
13.1.3 DNS域名 197
13.1.4 资源名称或路径198
13.1.5 变量 199
13.2 最重要的URL信息 200
13.3 恶意URL技巧 201
13.3.1 相似域名 201
13.3.2 奇怪的来源域名203
13.3.3 悬停、诱饵和转换 204
13.3.4 短链接 205
13.3.5 URL编码 206
13.3.6 恶意开放重定向208
13.3.7 同形异义词和Punycode攻击 210
13.4 本章小结 211
13.5 参考资源 212
第14章 打击鱼叉式网络钓鱼 213
14.1 背景 213
14.2 鱼叉式网络钓鱼示例 214
14.2.1 受信任的电子邮件账户被盗 214
14.2.2 利用内部机密信息进行鱼叉式网络钓鱼 215
14.2.3 虚假工作机会 215
14.2.4 虚假供应商支持216
14.2.5 信用卡欺诈预防217
14.2.6 借个人身份对公司进行攻击 218
14.3 如何防御鱼叉式网络钓鱼 218
14.4 本章小结 220
14.5 参考资源 220
第15章 取证检查电子邮件 221
15.1 为什么要检查 221
15.2 为什么不应该检查 222
15.3 如何检查 222
15.4 检查电子邮件 223
15.4.1 邮件正文 223
15.4.2 不连贯的电子邮件地址 223
15.4.3 奇怪的正文或附件 226
15.4.4 忽略警告的说明227
15.4.5 受密码保护的文件附件 227
15.4.6 识别恶意URL 228
15.4.7 文件类型不匹配228
15.4.8 邮件标头检查 228
15.5 点击链接并运行恶意软件 237
15.6 向AV提交链接和文件附件 238
15.7 优势证据 238
15.8 现实中的取证检查示例 239
15.9 本章小结 240
15.10 参考资源 240
第16章 其他各种提示和技巧 241
16.1 首次被解雇的违规行为 241
16.2 纯文本电子邮件 242
16.3 记忆问题 243
16.4 安全意识宣贯培训咨询师 243
16.5 年度安全意识宣贯培训用户大会 244
16.6 语音通话测试 244
16.7 凭证搜索 244
16.8 暗网搜索 245
16.9 社会工程渗透测试 245
16.10 勒索软件恢复 245
16.11 补丁、补丁、补丁 246
16.12 CISA网络安全意识计划 246
16.13 密钥 246
16.14 避免使用有争议的模拟钓鱼主题 247
16.15 练习并传授正念意识 248
16.16 本章小结 249
16.17 参考资源 249
第17章 改善你的安全文化 251
17.1 什么是安全文化 251
17.2 安全文化的7个维度 252
17.2.1 态度 252
17.2.2 行为 253
17.2.3 认知 254
17.2.4 沟通 254
17.2.5 合规 254
17.2.6 规范 254
17.2.7 责任 254
17.3 改善安全文化 255
17.3.1 基线测量 255
17.3.2 设定目标 256
17.3.3 识别差距并应用策略 256
17.3.4 重新评估成熟度级别 256
17.4 本章小结 256
17.5 参考资源 256
结语 259
文摘▼
在各类网络入侵与恶意软件攻击安全事件中,90%以上的成功渗透均依托社会工程学与网络钓鱼技术完成。作为当前攻击者使用率最高、穿透性最强的攻击手段,此类威胁精准利用人性弱点,通过话术诱导、场景伪装等方式操控用户行为,诱使用户主动泄露账号密码等核心敏感数据。本书详尽讲解如何构建更完善的防护体系,以对抗这类持续迭代演变的安全威胁。
安全意识培训是抵御网络钓鱼攻击的第一道核心防线。本书系统拆解各类钓鱼攻击的实施流程,并提供实用方法,教会读者在攻击渗透、系统入侵的早期阶段就有效识别陷阱、阻断风险。但仅靠人员意识防护存在局限性,企业想要构建纵深、闭环的反钓鱼防御体系,必须结合标准化的安全管理制度、流程规范与立体化的技术防护手段。本书的核心思路,便是融合“意识宣教+制度管控+技术防御”三重纵深防护体系,帮助个人与企业打造全方位、多层次、牢不可破的反网络钓鱼安全屏障。
本书由资深网络安全架构师、安全防御理念推广专家罗杰·A.格莱姆斯倾力撰写,凝聚其35年一线网络安全实战攻防与防御体系搭建经验,深度剖析当下新型复合式钓鱼攻击手法,全方位讲解阻断攻击所需的各类专业工具与防御策略。作为行业权威媒体评论嘉宾,格莱姆斯擅长把晦涩抽象的网络安全原理讲解得通俗易懂,助力各行业机构落地技术防护方案。书中分享的专业真知,所有关注网络安全的从业者都不容错过。