 正版
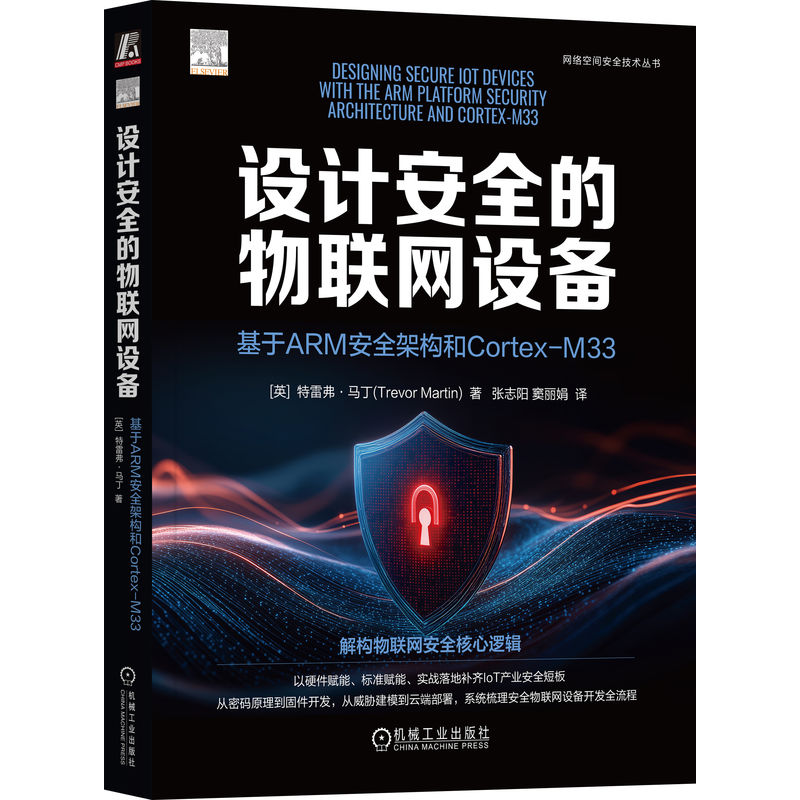
设计安全的物联网设备:基于ARM安全架构和Cortex-M33
- 书名
- 设计安全的物联网设备:基于ARM安全架构和Cortex-M33
- 作者
- [英]特雷弗·马丁(Trevor Martin) 著 张志阳 窦丽娟 译
- 出版社
- 机械工业出版社
- 出版时间
- 2026-10-01
- ISBN
- 9787111812661
- 货号
- 1204589994
- 品相
- 全新
- 分类
- 当代·艺术
- 书名
- 设计安全的物联网设备:基于ARM安全架构和Cortex-M33
- 作者
- [英]特雷弗·马丁(Trevor Martin) 著 张志阳 窦丽娟 译
- 出版社
- 机械工业出版社
- 出版时间
- 2026-10-01
- ISBN
- 9787111812661
- 货号
- 1204589994
- 品相
- 全新
- 分类
- 当代·艺术
编辑推荐▼
物联网安全隐患层出不穷,硬件底层安全是终端防护的关键。本书以ARM平台安全架构(PSA)、Cortex-M33与TrustZone技术为核心,从密码学基础、威胁建模,到可信固件、安全启动,完整覆盖物联网设备安全全流程。书中配套丰富实操练习,兼顾原理讲解与工程落地,适合嵌入式、物联网开发工程师与相关专业师生阅读,帮助读者构建芯片级原生安全思维,打造可信IoT终端。
作者简介▼
特雷弗·马丁(Trevor Martin) Hitex UK资深技术专家,1988年毕业于布鲁内尔大学,获电子工程荣誉学士学位。同年,他在飞利浦医疗系统担任初级硬件工程师,1992年加入Hitex,担任8位微控制器开发工具方向技术专家,工作涉及8051、68HC11/05/08系列微控制器;同时积累了CAN、USB、TCP/IP等网络协议相关经验。2000年起,他开始支持基于ARM架构的微控制器,先后负责ARM7、ARM9处理器平台,之后转向Cortex-M系列处理器。
为了推广这类器件,他与恩智浦(NXP)、意法半导体(ST)深度合作,也与德州仪器(TI)、飞思卡尔(Freescale)有一定合作。自2005年起,他撰写多部“Insider's Guide”系列图书,作为LPC2000、STR9、STM32等ARM微控制器的入门教程。此外,他定期开设技术培训课程,包括Cortex微控制器研修班以及各类器件专项课程。
目录▼
目 录 Contents
译者序
序 言
第1章 概述1
1.1 ARM平台安全架构2
1.2 假设3
1.3 本书结构3
1.4 教程练习5
1.5 重要提示5
第2章 ARM平台安全架构6
2.1 概述6
2.2 分析6
2.2.1 通信攻击6
2.2.2 软件攻击7
2.2.3 设备篡改7
2.2.4 生命周期攻击7
2.2.5 应用威胁模型8
2.3 架构8
2.4 实施10
2.4.1 安全启动和辅助安全特性11
2.4.2 二级引导加载程序11
2.4.3 分区11
2.4.4 可信固件11
2.4.5 mbedTLS和mbedCrypto11
2.4.6 软件组件12
2.5 认证12
2.5.1 PSA Certified一级认证13
2.5.2 PSA Certified二级认证14
2.5.3 PSA Certified三级认证14
2.6 总结14
第3章 开发工具与设备平台15
3.1 概述15
3.2 硬件15
3.3 软件15
3.3.1 社区版许可16
3.3.2 教程练习16
3.3.3 练习:测试项目17
3.4 安装社区版许可(待办)17
3.4.1 设备支持17
3.4.2 其他工具18
3.4.3 CMSIS WiFi驱动26
3.5 总结36
第4章 密码学基础37
4.1 概述37
4.2 mbedTLS38
4.3 信息保障40
4.4 安全服务41
4.5 加密算法42
4.5.1 对称加密算法42
4.5.2 流加密算法43
4.5.3 ARC4练习44
4.5.4 分组加密算法45
4.5.5 DES45
4.5.6 2DES47
4.5.7 3DES48
4.5.8 DES-X48
4.5.9 练习:DES和3DES算法49
4.5.10 高级加密标准50
4.5.11 练习:AES54
4.6 流式分组加密算法55
4.6.1 链接模式56
4.6.2 练习:链接模式57
4.6.3 加密算法抽象层58
4.6.4 练习:加密抽象层59
4.7 哈希函数60
4.7.1 MD562
4.7.2 安全哈希算法62
4.7.3 盐63
4.7.4 练习:SHA-2哈希算法64
4.7.5 消息认证码65
4.7.6 基于哈希的消息认证码65
4.7.7 哈希抽象层66
4.7.8 练习:哈希和消息认证码抽
象层67
4.8 认证加密67
4.8.1 带关联数据的认证加密68
4.8.2 练习:在mbedTLS中使用
AEAD70
4.9 随机数71
4.9.1 熵71
4.9.2 随机数生成器72
4.9.3 真随机数生成器72
4.9.4 熵池72
4.9.5 确定随机比特流生成器73
4.9.6 随机性测试73
4.9.7 练习:随机数生成器73
4.10 密钥管理74
4.10.1 创建密钥75
4.10.2 存储密钥75
4.10.3 密钥使用76
4.10.4 密钥派生函数76
4.10.5 练习:密钥派生函数76
4.11 总结77
第5章 密码学之安全通信78
5.1 概述78
5.2 非对称加密算法78
5.2.1 RSA79
5.2.2 练习:RSA小数80
5.2.3 可延展性81
5.2.4 练习:RSA可延展性82
5.2.5 RSA填充82
5.2.6 练习:mbedTLS RSA密钥
生成和加/解密84
5.2.7 RSA存在的问题85
5.2.8 DH密钥协商系统85
5.2.9 练习:DH小数字86
5.2.10 练习:DH密钥协商协议87
5.3 椭圆曲线密码学89
5.3.1 加法90
5.3.2 二倍点90
5.3.3 群元素90
5.3.4 练习:椭圆曲线迪菲-赫尔
曼密钥交换91
5.4 消息签名93
5.4.1 RSA签名93
5.4.2 练习:RSA签名94
5.4.3 椭圆曲线数字签名算法95
5.4.4 练习:椭圆曲线数字签名96
5.5 使用非对称加密算法97
5.6 中间人攻击97
5.7 公钥基础设施97
5.8 X.509证书98
5.9 证书验证98
5.10 证书生命周期99
5.11 证书吊销列表99
5.12 证书编码99
5.13 证书颁发机构的选择100
5.14 证书链100
5.15 练习:创建X.509证书100
5.15.1 证书颁发机构101
5.15.2 服务器证书104
5.15.3 设备证书105
5.15.4 证书和密钥存储107
5.15.5 练习:解析X.509证书
和密钥108
5.16 把它们用起来109
5.17 练习:TLS服务器身份验证116
5.17.1 服务器和客户端身份验证118
5.17.2 练习:TLS服务器和客户
端身份验证119
5.18 总结119
第6章 物联网网络协议和数据
格式120
6.1 概述120
6.2 MQTT120
6.2.1 MQTT架构121
6.2.2 消息主题121
6.2.3 主题订阅122
6.2.4 服务质量122
6.2.5 保留主题123
6.2.6 心跳123
6.2.7 遗嘱信息123
6.2.8 MQTT方法123
6.2.9 练习:在PC上运行MQTT
代理和客户端124
6.2.10 练习:嵌入式MQTT客
户端127
6.2.11 保留消息130
6.2.12 连接对象130
6.2.13 保活周期131
6.2.14 遗嘱消息131
6.2.15 练习:TLS加密133
6.3 数据格式137
6.3.1 JSON格式137
6.3.2 JSON对象137
6.3.3 练习:JSON编码138
6.3.4 JSON数组139
6.3.5 嵌套的JSON对象140
6.3.6 简明二进制对象表示140
6.3.7 整数编码141
6.3.8 练习:CBOR编码141
6.3.9 字节字符串和文本字符串144
6.3.10 数据项数组144
6.3.11 映射数组145
6.3.12 变长的数组、字符串和
映射145
6.3.13 语义标签145
6.4 总结146
第7章 使用物联网云服务147
7.1 概述147
7.2 AWS账户147
7.3 AWS IoT148
7.4 连接设备148
7.5 创建连接策略149
7.6 添加DynamoDB数据库156
7.7 操作规则157
7.8 物联网分析服务163
7.9 日志165
7.10 Lambda167
7.11 设备服务167
7.12 总结171
第8章 软件攻击和威胁建模172
8.1 概述172
8.2 常见的安全漏洞173
8.2.1 缓冲区溢出攻击173
8.2.2 练习:缓冲区溢出175
8.2.3 栈溢出攻击175
8.2.4 练习:栈溢出176
8.2.5 面向返回的编程攻击178
8.2.6 整数漏洞180
8.2.7 访问内存183
8.3 风险缓解184
8.3.1 开发流程184
8.3.2 实施185
8.3.3 验证188
8.3.4 IEEE十大安全编码实践189
8.4 威胁建模190
8.4.1 从何处入手190
8.4.2 威胁建模流程191
8.4.3 威胁建模技术192
8.4.4 威胁和漏洞记录197
8.4.5 威胁和漏洞评级197
8.4.6 威胁模型示例200
8.5 总结200
第9章 基于PSA安全模型构建
防御体系201
9.1 概述201
9.2 软件架构202
9.3 时间屏障203
9.4 运行时隔离203
9.4.1 安全单元203
9.4.2 可信平台模块203
9.4.3 双核微控制器203
9.4.4 可信执行环境204
9.5 PSA执行环境204
9.5.1 不可变信任根205
9.5.2 执行环境验证205
9.5.3 启动种子206
9.5.4 可更新信任根206
9.6 运行时分区206
9.6.1 非安全处理环境206
9.6.2 安全处理环境207
9.6.3 安全分区管理器209
9.7 安全服务209
9.7.1 PSA信任根服务209
9.7.2 应用信任根服务210
9.7.3 可信子系统211
9.8 安全启动211
9.9 PSA参数211
9.10 生命周期211
9.11 设备要求213
9.12 总结215
第10章 基于TrustZone的设备
分区216
10.1 概述216
10.2 TrustZone安全扩展217
10.3 编程模型218
10.4 TrustZone运行机制219
10.4.1 SAU和IDAU222
10.4.2 SAU寄存器223
10.5 TrustZone配置225
10.5.1 CMSIS启动文件226
10.5.2 安全跳板函数227
10.5.3 练习:TrustZone配置227
10.6 TrustZone中断处理237
10.6.1 异常向量表237
10.6.2 定位非安全向量表239
10.6.3 安全/非安全外设中断路由240
10.6.4 练习:TrustZone中断路由240
10.7 TrustZone系统控制块241
10.8 SysTick242
10.9 练习:TrustZone SysTick支持243
10.10 在TrustZone上使用RTOS243
10.10.1 多线程访问安全函数244
10.10.2 CMSIS Core TrustZone
函数244
10.10.3 练习:在TrustZone上使用
RTOS245
10.11 MPU247
10.11.1 MPU的内存类型248
10.11.2 MPU的配置250
10.11.3 区域编号寄存器251
10.11.4 基址寄存器251
10.11.5 内存属性间接寄存器252
10.11.6 练习:MPU254
10.12 CMSIS-Zone255
10.12.1 CMSIS-Zone工具256
10.12.2 练习:使用CMSIS-Zone
工具256
10.13 总结262
第11章 参考物联网微控制器
NXP LPC55S69263
11.1 概述263
11.2 可信执行环境264
11.2.1 安全总线矩阵264
11.2.2 可信执行环境配置265
11.2.3 示例:可信执行环境266
11.3 安全架构267
11.3.1 概述267
11.3.2 受保护的Flash267
11.3.3 密钥存储269
11.3.4 练习:使用PUF进行密钥
存储273
11.3.5 安全启动274
11.3.6 单调计数器276
11.3.7 练习:安全启动276
11.3.8 认证调试278
11.3.9 生命周期279
11.4 硬件加速器280
11.4.1 非对称加密280
11.4.2 练习:CASPER原语281
11.4.3 对称加密算法282
11.4.4 练习:HashCrypt282
11.4.5 可执行镜像加密283
11.4.6 练习:镜像加密283
11.4.7 安全外设284
11.5 总结285
第12章 可信固件286
12.1 概述286
12.2 安装287
12.3 练习:TF-M启动和测试287
12.4 TF-M软件设计290
12.4.1 客户端数据291
12.4.2 SPE结构292
12.4.3 安全分区管理器297
12.4.4 练习:安全分区manifest298
12.4.5 SPE中断处理299
12.4.6 通信模型选择304
12.4.7 安全分区运行时库304
12.4.8 TF-M配置304
12.4.9 TF-M平台306
12.4.10 熵源307
12.4.11 练习:熵308
12.4.12 安全分区启动309
12.4.13 栈密封310
12.5 总结310
第13章 可信固件安全服务311
13.1 概述311
13.2 非安全客户端311
13.2.1 配置311
13.2.2 TF-M客户端操作312
13.3 安全服务313
13.3.1 安全存储服务314
13.3.2 密码学服务318
13.3.3 认证328
13.3.4 审计332
13.3.5 生命周期333
13.3.6 安全配置333
13.4 总结334
第14章 PSA安全引导程序335
14.1 概述335
14.2 可更新引导加载程序335
14.3 升级策略336
14.4 固件更新服务337
14.5 镜像封装340
14.6 镜像签名341
14.6.1 安全计数器342
14.6.2 引导程序签名密钥342
14.6.3 练习:首个BL2项目342
14.7 BL2配置345
14.8 更新引导加载程序密钥348
14.9 练习:引导加载程序密钥349
14.10 使用硬件密钥引导350
14.11 镜像加密350
14.12 度量启动351
14.13 总结351
参考文献352
文摘▼
本书以教程式讲解为核心,围绕物联网设备安全展开,搭配入门引导、开发工具介绍、章节练习及重要提示,形成完整的学习体系。全书共14章,开篇先介绍平台安全架构的核心目标与安全设备创建方法论,随后指导读者安装Cortex-M主流工具链、搭建基础项目,为后续学习奠定实践基础。第4~7章聚焦物联网设备的密码学与安全通信,从零讲解适用于小型嵌入式设备的对称算法、非对称算法、哈希函数等密码学知识,以及TLS协议、公钥基础设施,同时涵盖MQTT物联网协议、JSON/CBOR数据格式的应用,还有物联网云服务的设备连接、数据存储与分析相关内容。第8~14章专注于设备安全防护,解析常见软件黑客攻击技术与安全编码防御方法,引入威胁建模概念;介绍PSA安全模型与Cortex-M33的Trustzone硬件隔离技术,讲解基于该微控制器的安全设备设计、安全启动流程及硬件安全加速器应用;详解TF-M可信固件的设计、通信模型,以及其提供的各类安全服务与设备全生命周期管理,最后介绍安全引导加载程序与固件更新客户端的实现,以应对设备安全漏洞更新需求。全书每章均配备代码样例,引导读者先实践再自主编写。